Segurança
Criptografia de chave pública faz 50 anos: o artigo de 1976 que protege a internet
Em 1976, Diffie e Hellman propuseram a troca de chaves que sustenta conexões seguras. Entenda a ideia e por que ela ainda protege a web.
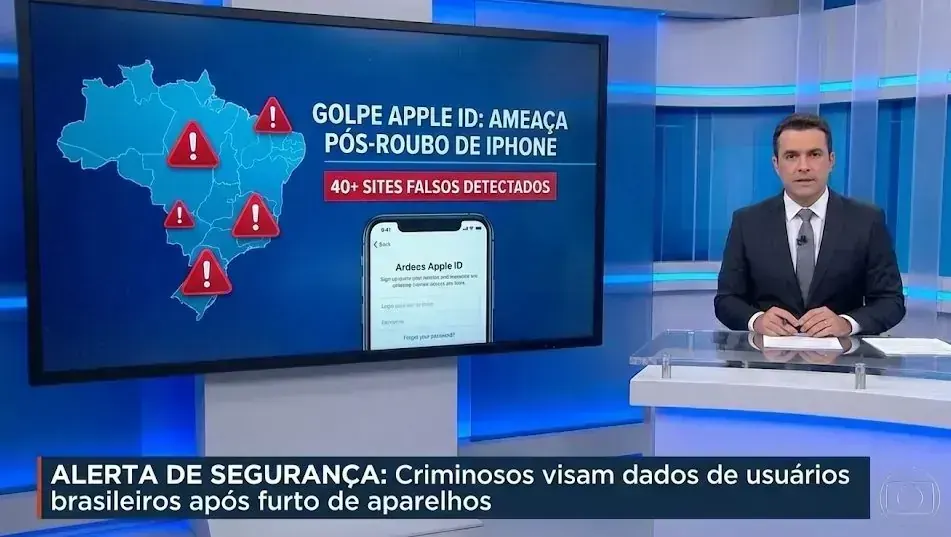
Pesquisadores identificaram uma campanha de phishing que mira especificamente usuários brasileiros de iPhone. Mais de 40 domínios falsos foram usados para induzir vítimas de furto e roubo a entregar suas credenciais do Apple ID através de táticas de engenharia social.
O método é sofisticado na execução: logo após o crime, a vítima recebe uma mensagem que se apresenta como uma “Assistente Virtual” da Apple, informando sobre um procedimento de “retirada imediata” do aparelho. A comunicação solicita documentos com foto ou nota fiscal e inclui um link para um site que reproduz fielmente o visual oficial do iCloud.
Os atacantes parecem possuir o número do celular da vítima previamente, o que permite que as mensagens cheguem em um momento de grande estresse. Os sites fraudulentos são tecnicamente convincentes, misturando layouts copiados com redirecionamentos para páginas oficiais da Apple, o que reduz as suspeitas do usuário antes da captura do login e senha.
Com as credenciais do Apple ID, os criminosos conseguem desativar o Bloqueio de Ativação, tornando o iPhone vendável no mercado paralelo. Além da perda do hardware, o acesso ao iCloud expõe backups, fotos, mensagens e documentos, abrindo portas para fraudes de identidade e abusos financeiros.
A campanha foi totalmente localizada para o Brasil, utilizando mensagens em português e solicitações de documentos previstos na legislação nacional. O uso de termos como “support”, “icloud” e “brasil” nos URLs falsos busca conferir uma aparência legítima aos domínios de phishing.
Medidas práticas reduzem drasticamente o risco. A Apple não envia mensagens por WhatsApp ou SMS oferecendo “retirada” de dispositivos. Ao sofrer um incidente, nunca clique em links recebidos por mensagem; acesse iCloud.com/find digitando o endereço diretamente no navegador ou utilize o app Buscar em outro dispositivo confiável.
Em 1976, Diffie e Hellman propuseram a troca de chaves que sustenta conexões seguras. Entenda a ideia e por que ela ainda protege a web.
Entenda a regra 3-2-1 de backup, como aplicá-la em uma pequena empresa e como testar a restauração antes que seja preciso.
Em janeiro de 1986, o Brain passou a circular em disquetes e se tornou o primeiro vírus de IBM PC. Veja como as ameaças evoluíram desde então.