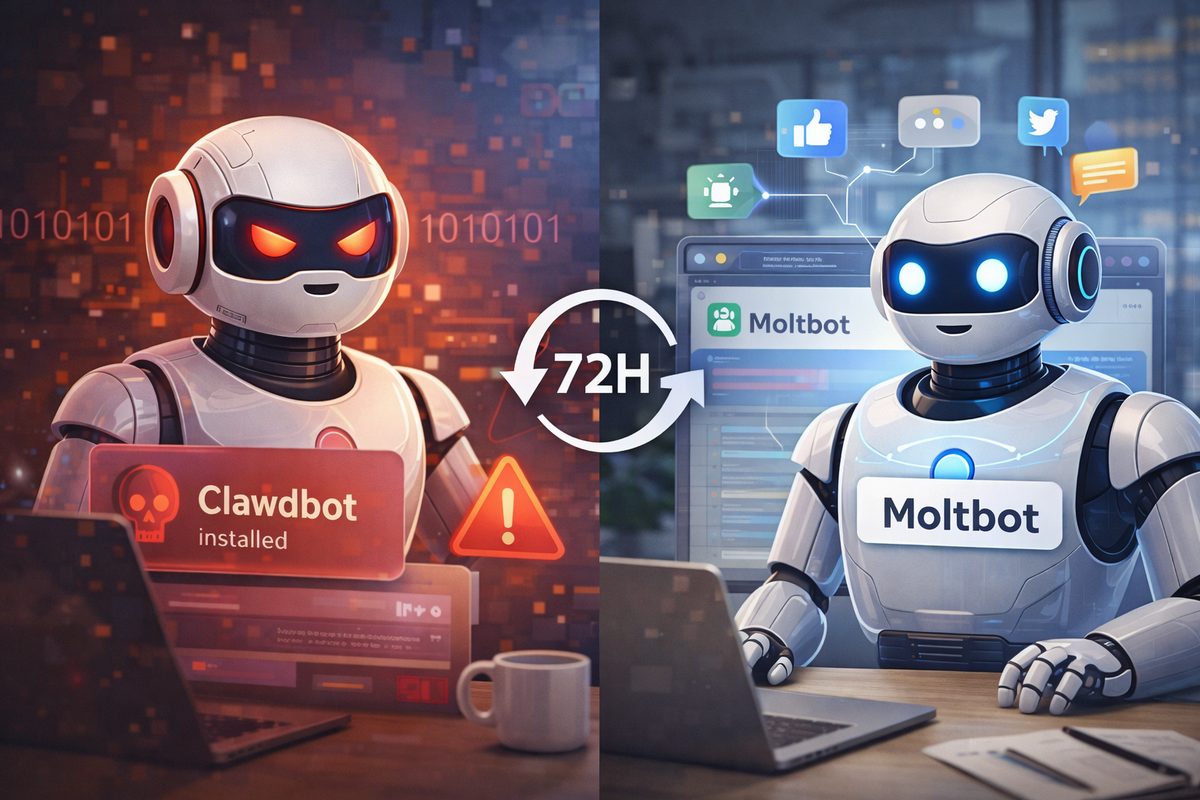
Em poucos dias, um assistente de IA open source passou de sensação viral a caso de estudo sobre os riscos de projetos que crescem rapidamente. Batizado inicialmente de Clawdbot, o projeto foi renomeado para Moltbot após uma notificação de marca, e a transição acabou expondo fragilidades operacionais, ataques oportunistas e problemas de segurança.
O Moltbot é uma iniciativa de Peter Steinberger, desenvolvedor austríaco conhecido pela venda da PSPDFKit. A proposta técnica é levar um assistente capaz de executar ações diretamente para dentro das conversas já utilizadas pelos usuários, como WhatsApp, Telegram, iMessage, Slack, Discord e Signal, permitindo automações mediante autorização.
O software atua como intermediário entre mensagens, chamadas de API e modelos de linguagem, cabendo ao usuário escolher o provedor de LLM, como Claude, ChatGPT ou Gemini, ou até rodar modelos localmente.
Crescimento acelerado e efeitos colaterais
O projeto ganhou milhares de estrelas no GitHub nas primeiras 24 horas e dezenas de milhares logo depois. A visibilidade trouxe efeitos colaterais: criação automatizada de contas por bots, ocupação indevida de nomes em redes sociais e golpes envolvendo criptomoedas falsas associadas ao nome do projeto.
Em um dos episódios, um token falso chegou a atingir capitalização temporária na casa dos milhões antes de perder valor rapidamente.
Troca de nome e problemas operacionais
A mudança de nome ocorreu após uma reclamação de propriedade intelectual feita por uma empresa com marca semelhante. Durante o processo, um erro levou à renomeação da conta pessoal do fundador no GitHub, o que permitiu que bots capturassem o identificador. A reversão exigiu contato direto com as plataformas envolvidas.
Exposições de segurança e riscos técnicos
Além dos ataques externos, foram identificadas exposições de configuração e bases de dados, forçando os mantenedores a reforçar autenticações e revisar práticas de segurança. Esses episódios evidenciaram como projetos abertos e em rápida expansão podem se tornar alvos antes que controles estejam maduros.
Entre os recursos técnicos que chamaram atenção estão memória persistente entre conversas, notificações proativas e automações integradas a calendários, e-mails e serviços externos. Embora esses recursos possam reduzir tarefas repetitivas, também ampliam riscos de privacidade e aumentam a superfície de ataque.
Cuidados para quem avalia esse tipo de ferramenta
Especialistas recomendam cautela ao testar agentes desse tipo:
– Evitar uso com dados sensíveis, especialmente em projetos experimentais.
– Separar ambientes de teste e produção, usando contas e credenciais distintas.
– Revisar autenticação, permissões, tokens e webhooks das integrações.
– Considerar requisitos legais, como a LGPD, ao transferir dados para provedores de LLM.
– Avaliar maturidade operacional antes de automatizar processos críticos.
O que fica como aprendizado
O Moltbot segue ativo, com repositórios e documentação em constante atualização. O episódio funciona como alerta: viralidade e adoção rápida frequentemente trazem desafios de governança, propriedade intelectual e segurança que exigem políticas claras e preparo técnico.
Para usos corporativos ou cenários que envolvam dados sensíveis, a recomendação é aguardar versões com suporte formal ou estruturar previamente um plano robusto de governança e segurança antes de integrar assistentes desse tipo aos fluxos de trabalho.