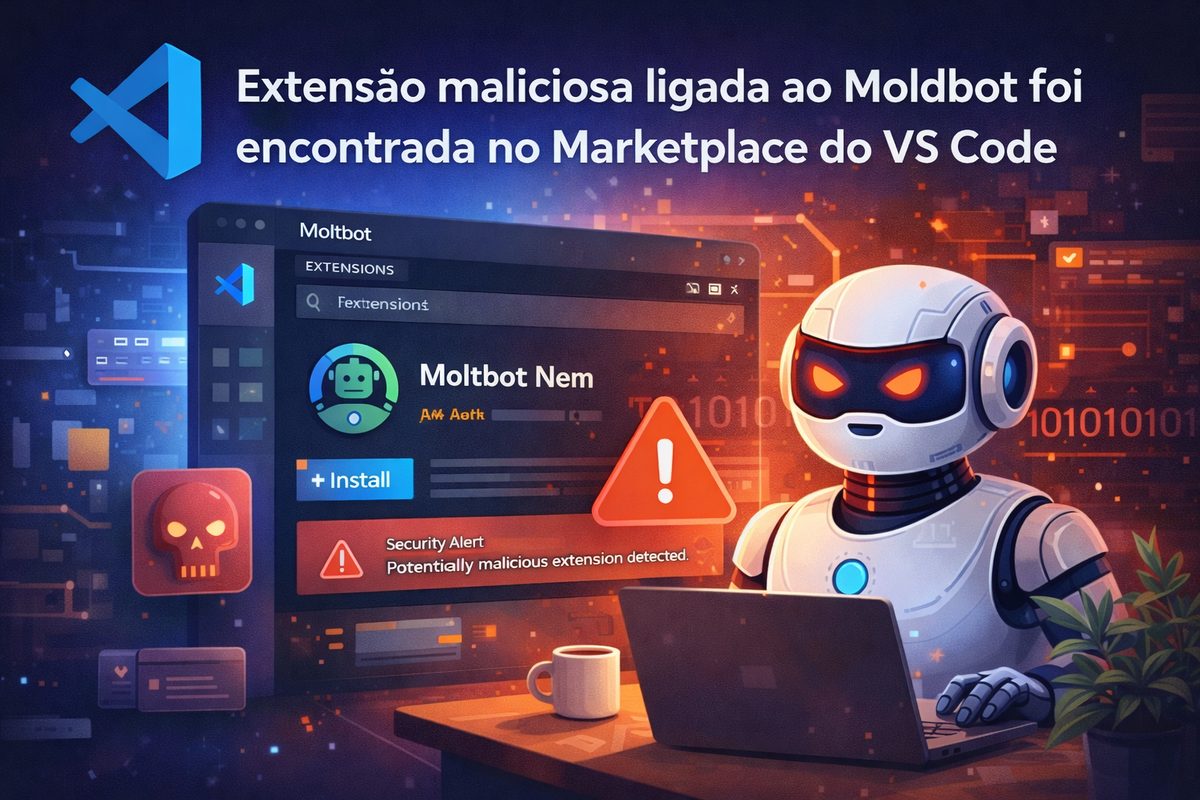
Pesquisadores de segurança identificaram uma extensão maliciosa para o Visual Studio Code que se apresentava como um assistente de codificação do Moltbot. Registrada como “Clawdbot Agent – AI Coding Assistant” (clawdbot.clawdbot-agent), a extensão chegou a ficar disponível no Marketplace oficial da Microsoft antes de ser removida.
Após a instalação, a extensão executava comandos que resultavam na abertura de um software de acesso remoto, com relatos indicando o uso do ConnectWise ScreenConnect. A partir disso, o dispositivo do usuário passava a se conectar a um link externo, permitindo controle remoto completo do computador apenas com a instalação da extensão.
Extensão não era oficial
A Microsoft já retirou a extensão do Marketplace, e é importante destacar que o Moltbot não possui extensão oficial para o Visual Studio Code. Qualquer complemento que se apresente como tal deve ser tratado como potencialmente malicioso. Usuários que instalaram a extensão foram orientados por pesquisadores a removê-la imediatamente e a bloquear processos relacionados.
Outros riscos associados ao Moltbot
Os problemas não se limitaram à extensão. Pesquisas de segurança também identificaram centenas de instâncias do Moltbot expostas na internet sem autenticação adequada. Essas exposições deixaram acessíveis dados sensíveis como configurações internas, chaves de API, credenciais OAuth e históricos de conversas.
Com esse nível de acesso, atacantes podem realizar ações como injeção de prompts maliciosos, se passar por usuários legítimos, manipular o comportamento do agente ou distribuir “skills” maliciosos por meio de repositórios públicos.
Falhas de configuração e escolhas de projeto
Especialistas apontam que parte do risco está relacionada às decisões de projeto do Moltbot, que priorizam facilidade de implantação em detrimento de uma configuração segura por padrão. A ausência de controles como validação de credenciais, firewall ou isolamento em sandbox aumenta significativamente a superfície de ataque para usuários que utilizam as configurações padrão.
O que fazer se você usa ou avalia o Moltbot
Para reduzir riscos, especialistas recomendam algumas medidas práticas:
– Desinstalar imediatamente qualquer extensão do VS Code que alegue ser do Moltbot, salvo se houver verificação clara de legitimidade.
– Revisar integrações conectadas e remover serviços desnecessários.
– Verificar possíveis exposições de credenciais, como chaves de API e tokens OAuth, realizando rotação em caso de suspeita.
– Aplicar controles de rede, como firewall e listas de acesso, para limitar conexões externas.
– Investigar sinais de comprometimento, como arquivos alterados, processos desconhecidos ou conexões remotas ativas.
Os incidentes reforçam que agentes locais com permissões amplas exigem cuidados adicionais. Avaliar riscos, restringir privilégios e adotar configurações seguras desde a implantação são medidas essenciais para reduzir a superfície de ataque ao integrar assistentes locais a sistemas e dados sensíveis.